Web3钱包与用户体系设计
·0xPM
Web3钱包
系列钱包与账户1 / 2
- 1Web3钱包与用户体系设计
- 2ERC4337:以太坊账户抽象标准详解
- 查看系列 →
前言:钱包的三重角色
钱包是用户进入 web3 世界的第一站。很多人误以为钱包是用来「存放资产」的,实际上,链上资产永远存在区块链上,钱包存储和管理的是私钥——那把证明「你是这些资产的主人」的密钥。
因此,钱包在 Web3 产品中扮演三重关键角色:
- 身份(Identity):地址即账号,签名即认证
- 资产(Asset):控制链上资产的唯一凭证
- 权限(Permission):链上交互、合约调用、治理投票的授权入口
理解这三点,是做好 Web3 产品用户体系设计的起点。
一、钱包分类体系
钱包没有单一的分类标准,应从四个独立维度来理解:
维度 1:私钥控制权(托管方式)
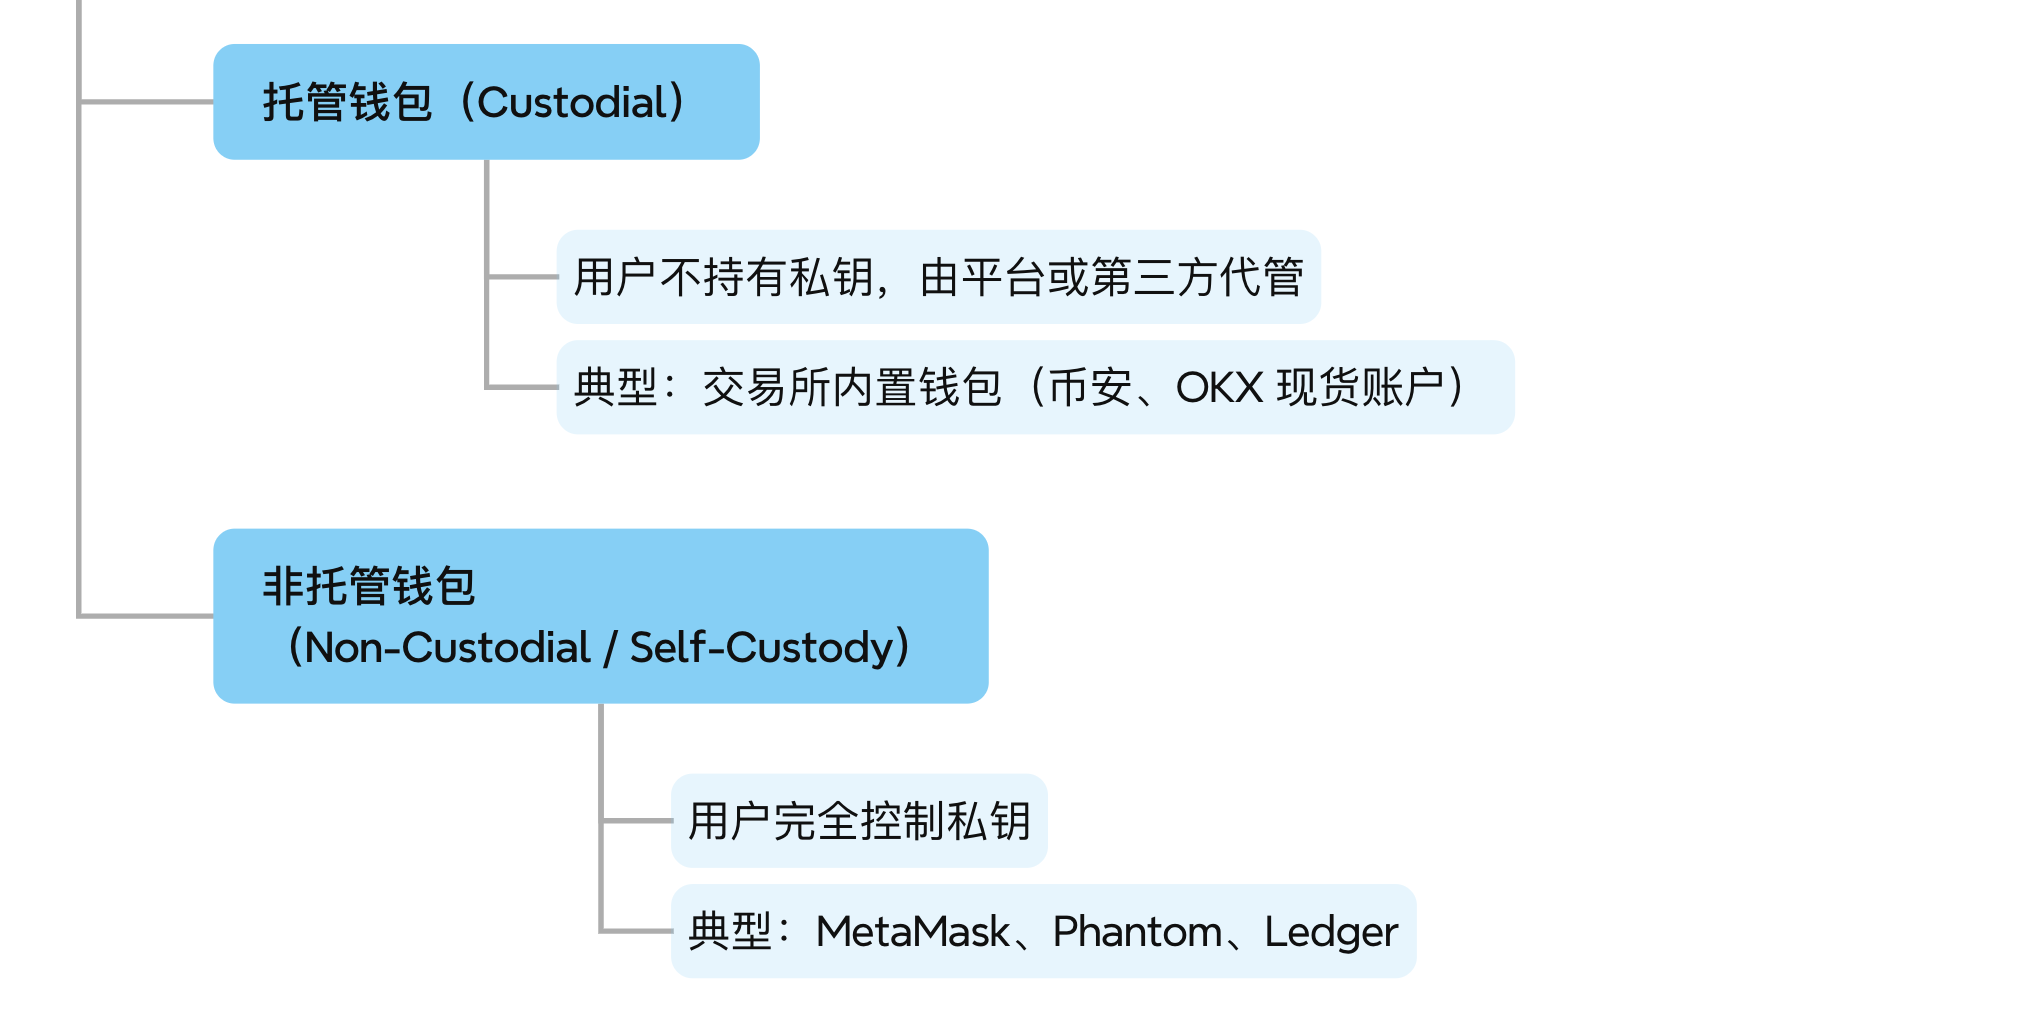
注意:MPC 半托管属于介于两者之间的灰色地带,见维度 2。
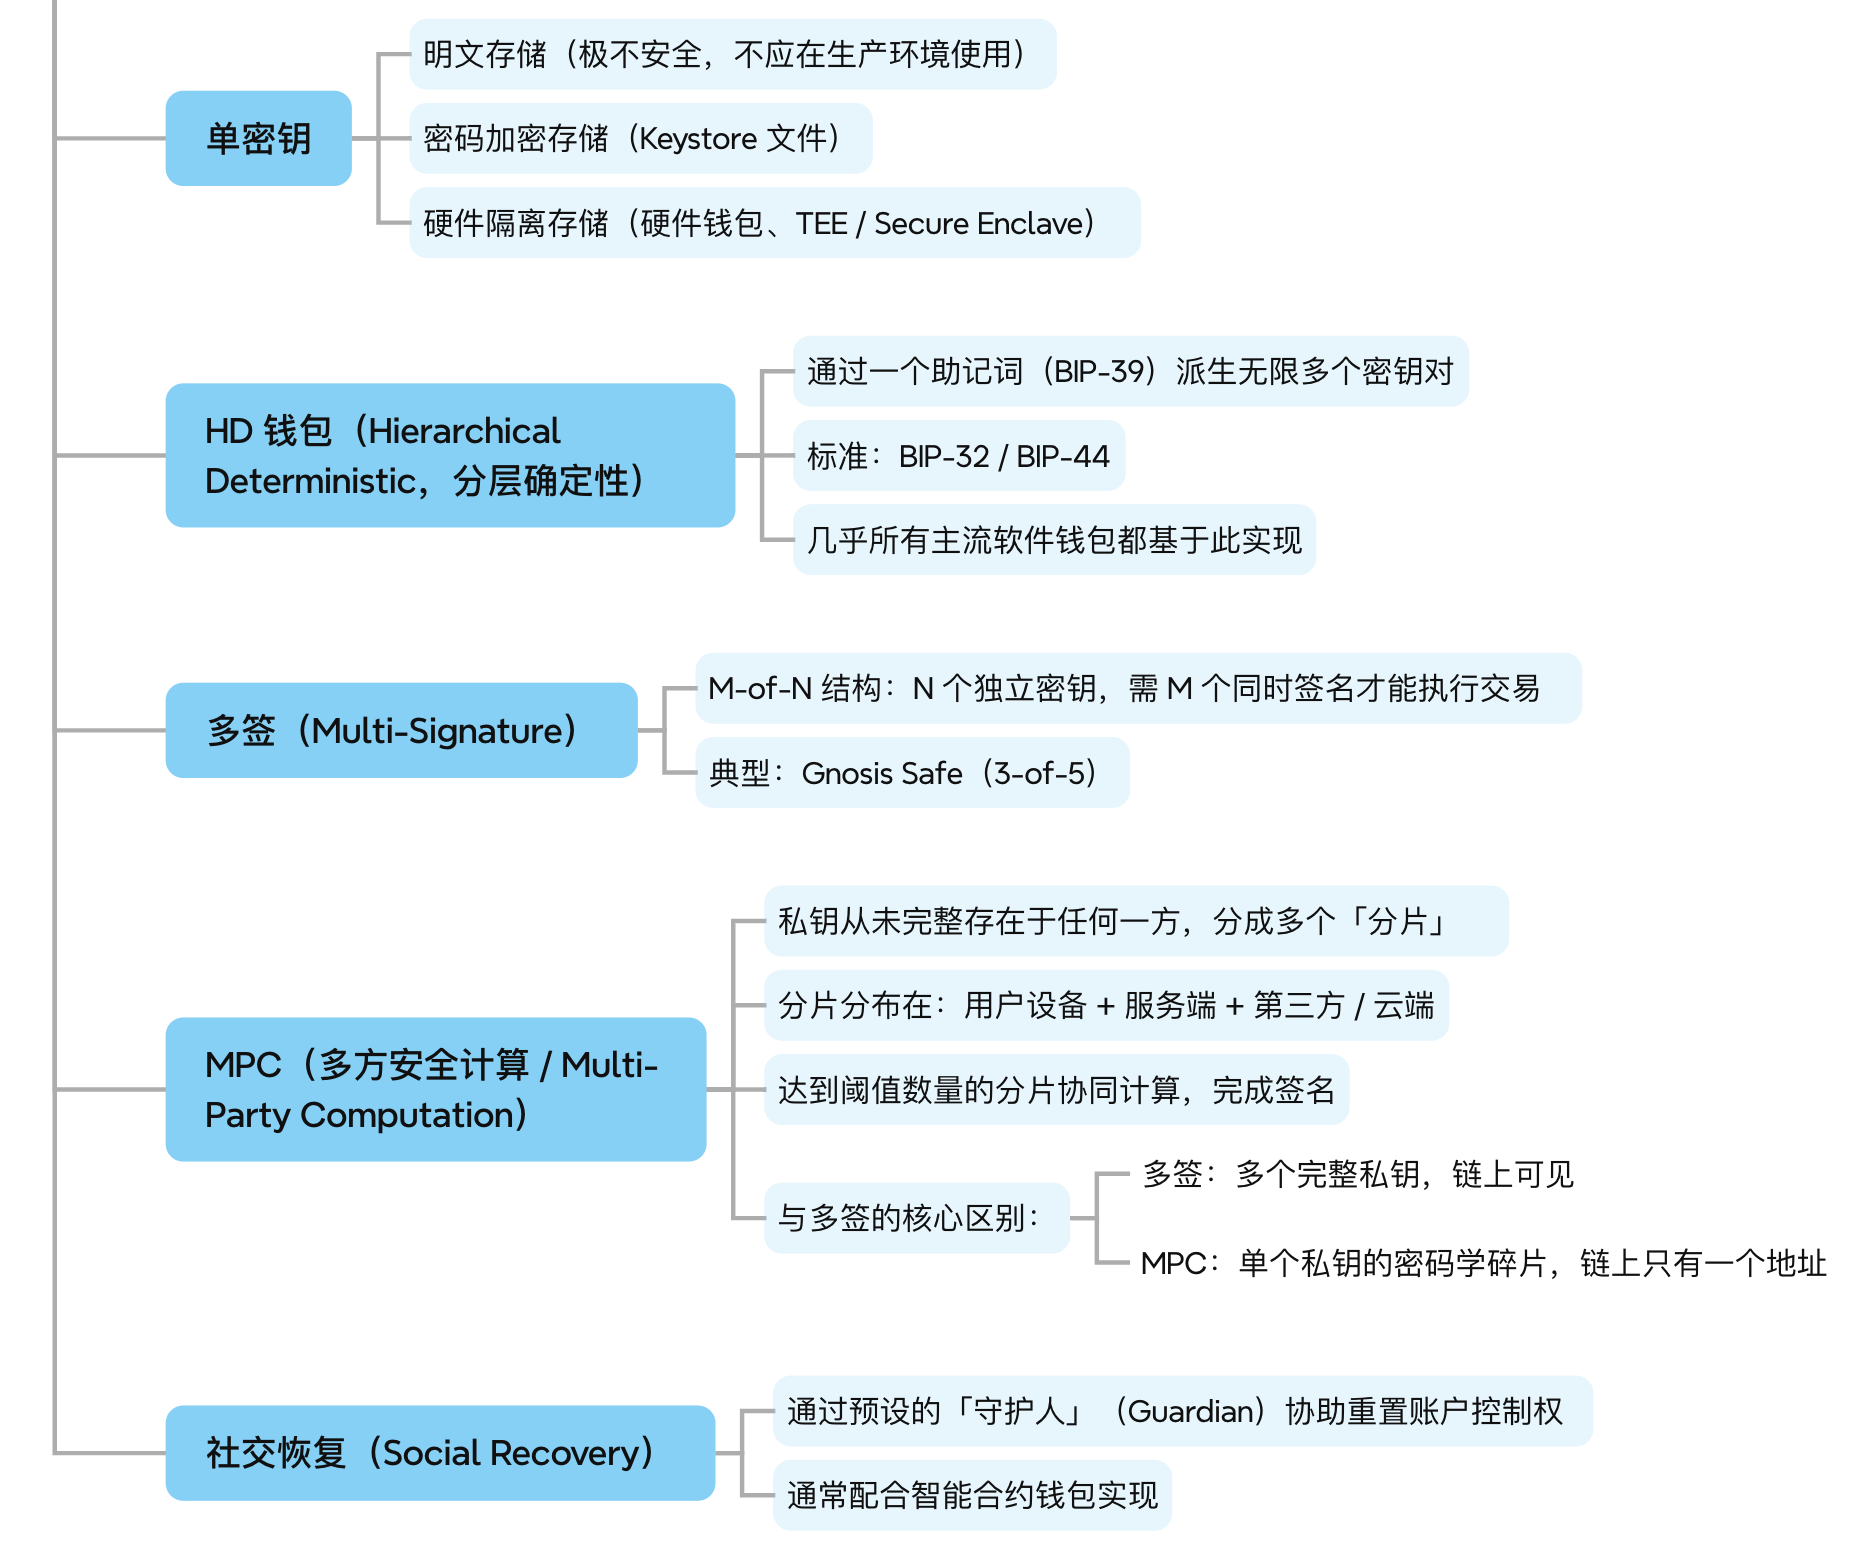
维度 2:私钥管理技术
维度 3:账户类型(以以太坊生态为例)
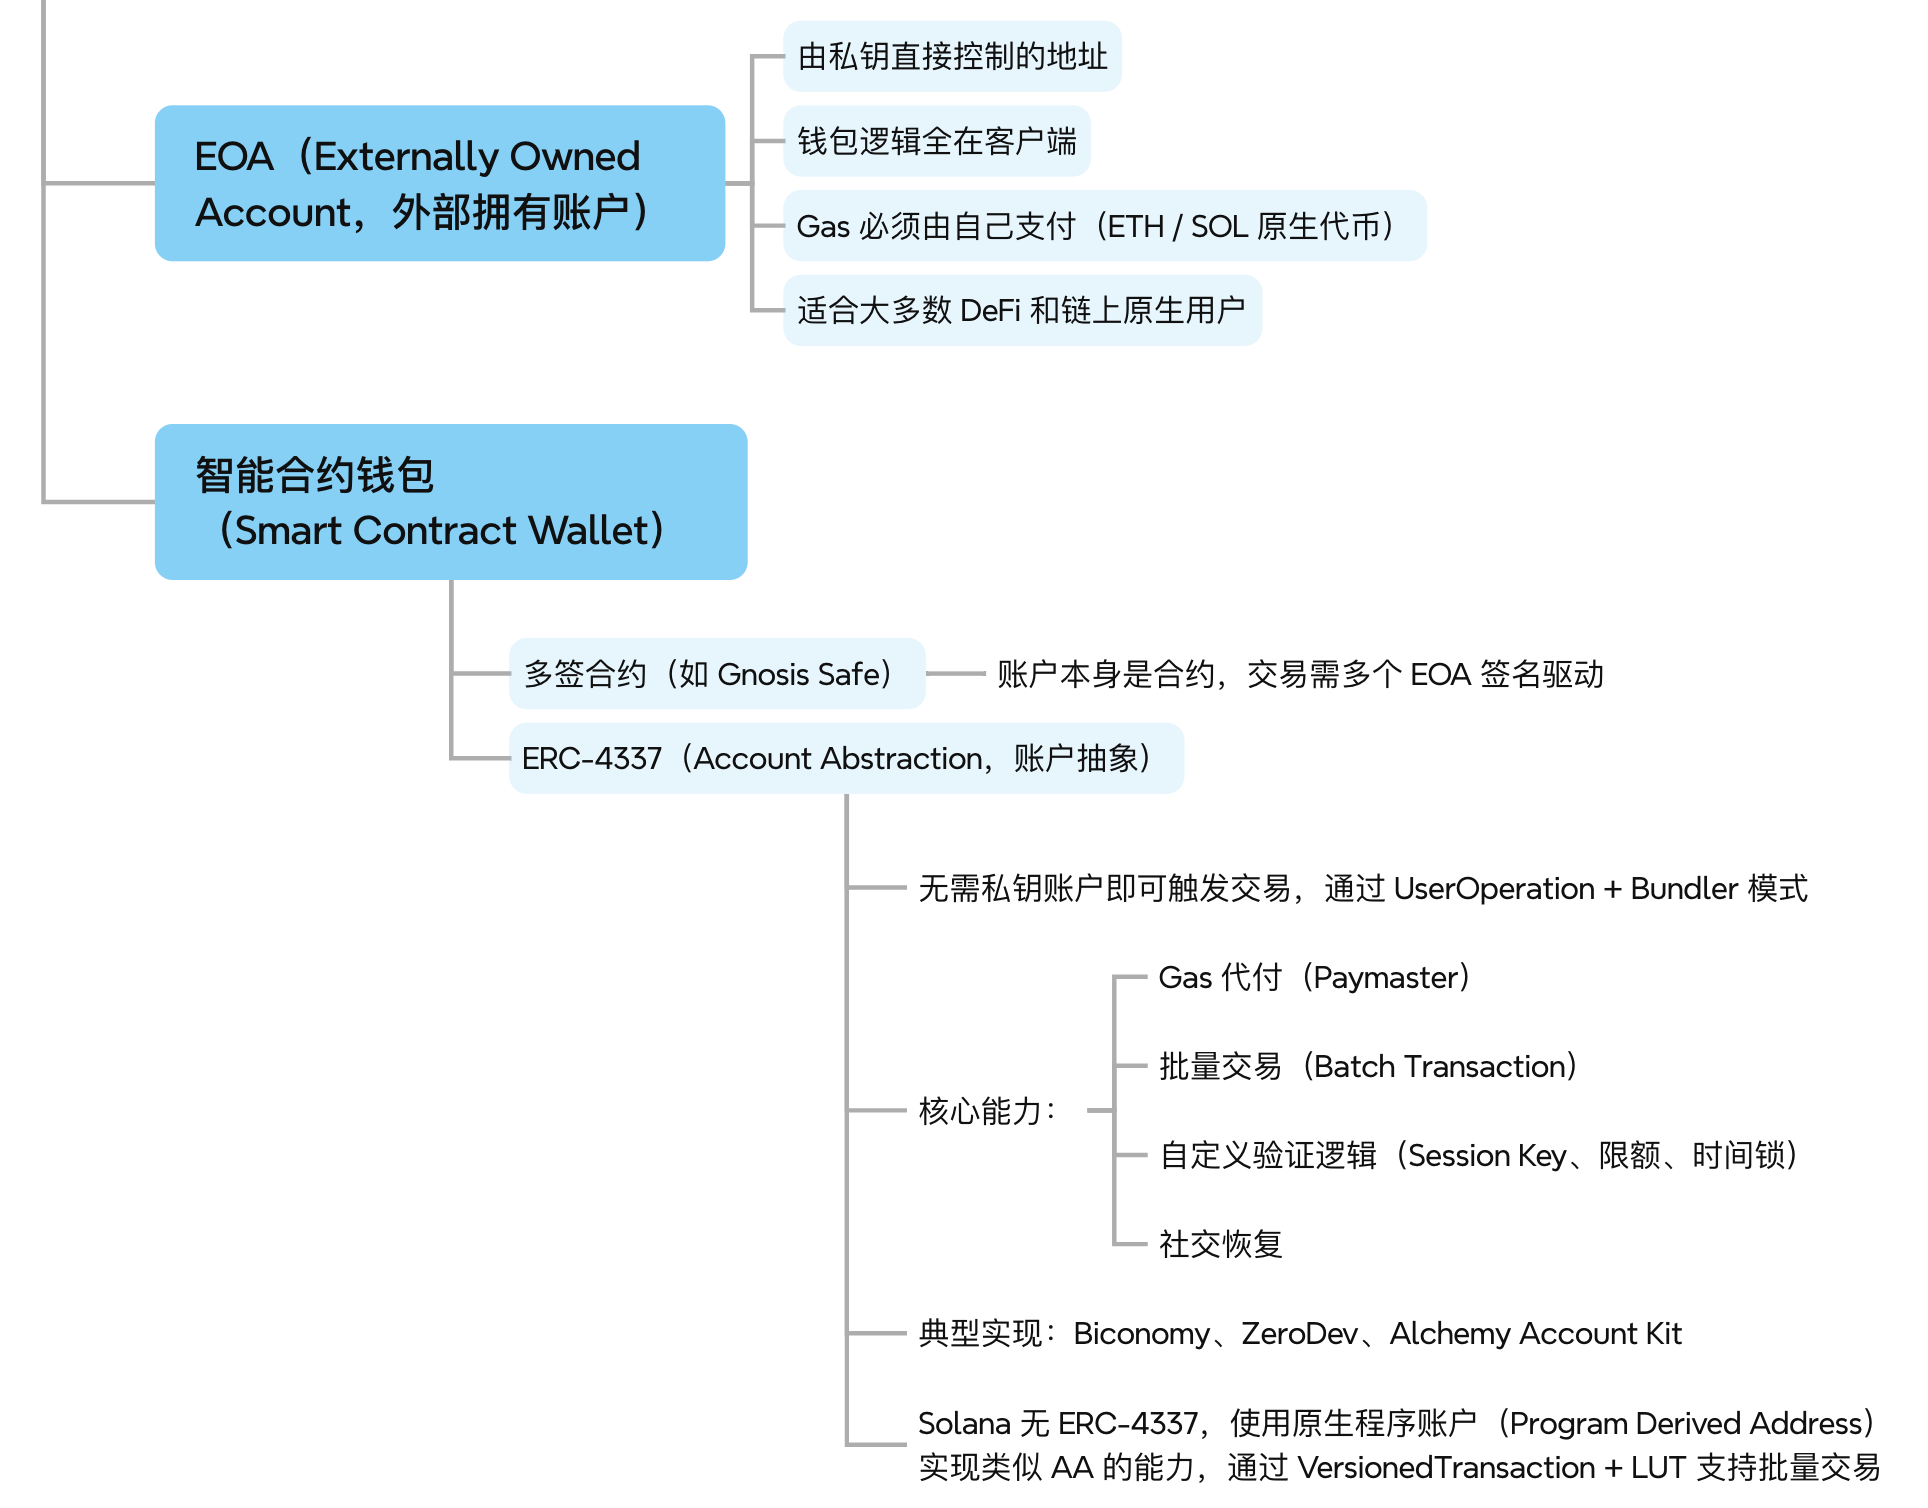
补充:账户抽象(AA)是当前做「无感钱包」ToC 产品的核心技术方向,可显著降低新用户门槛。
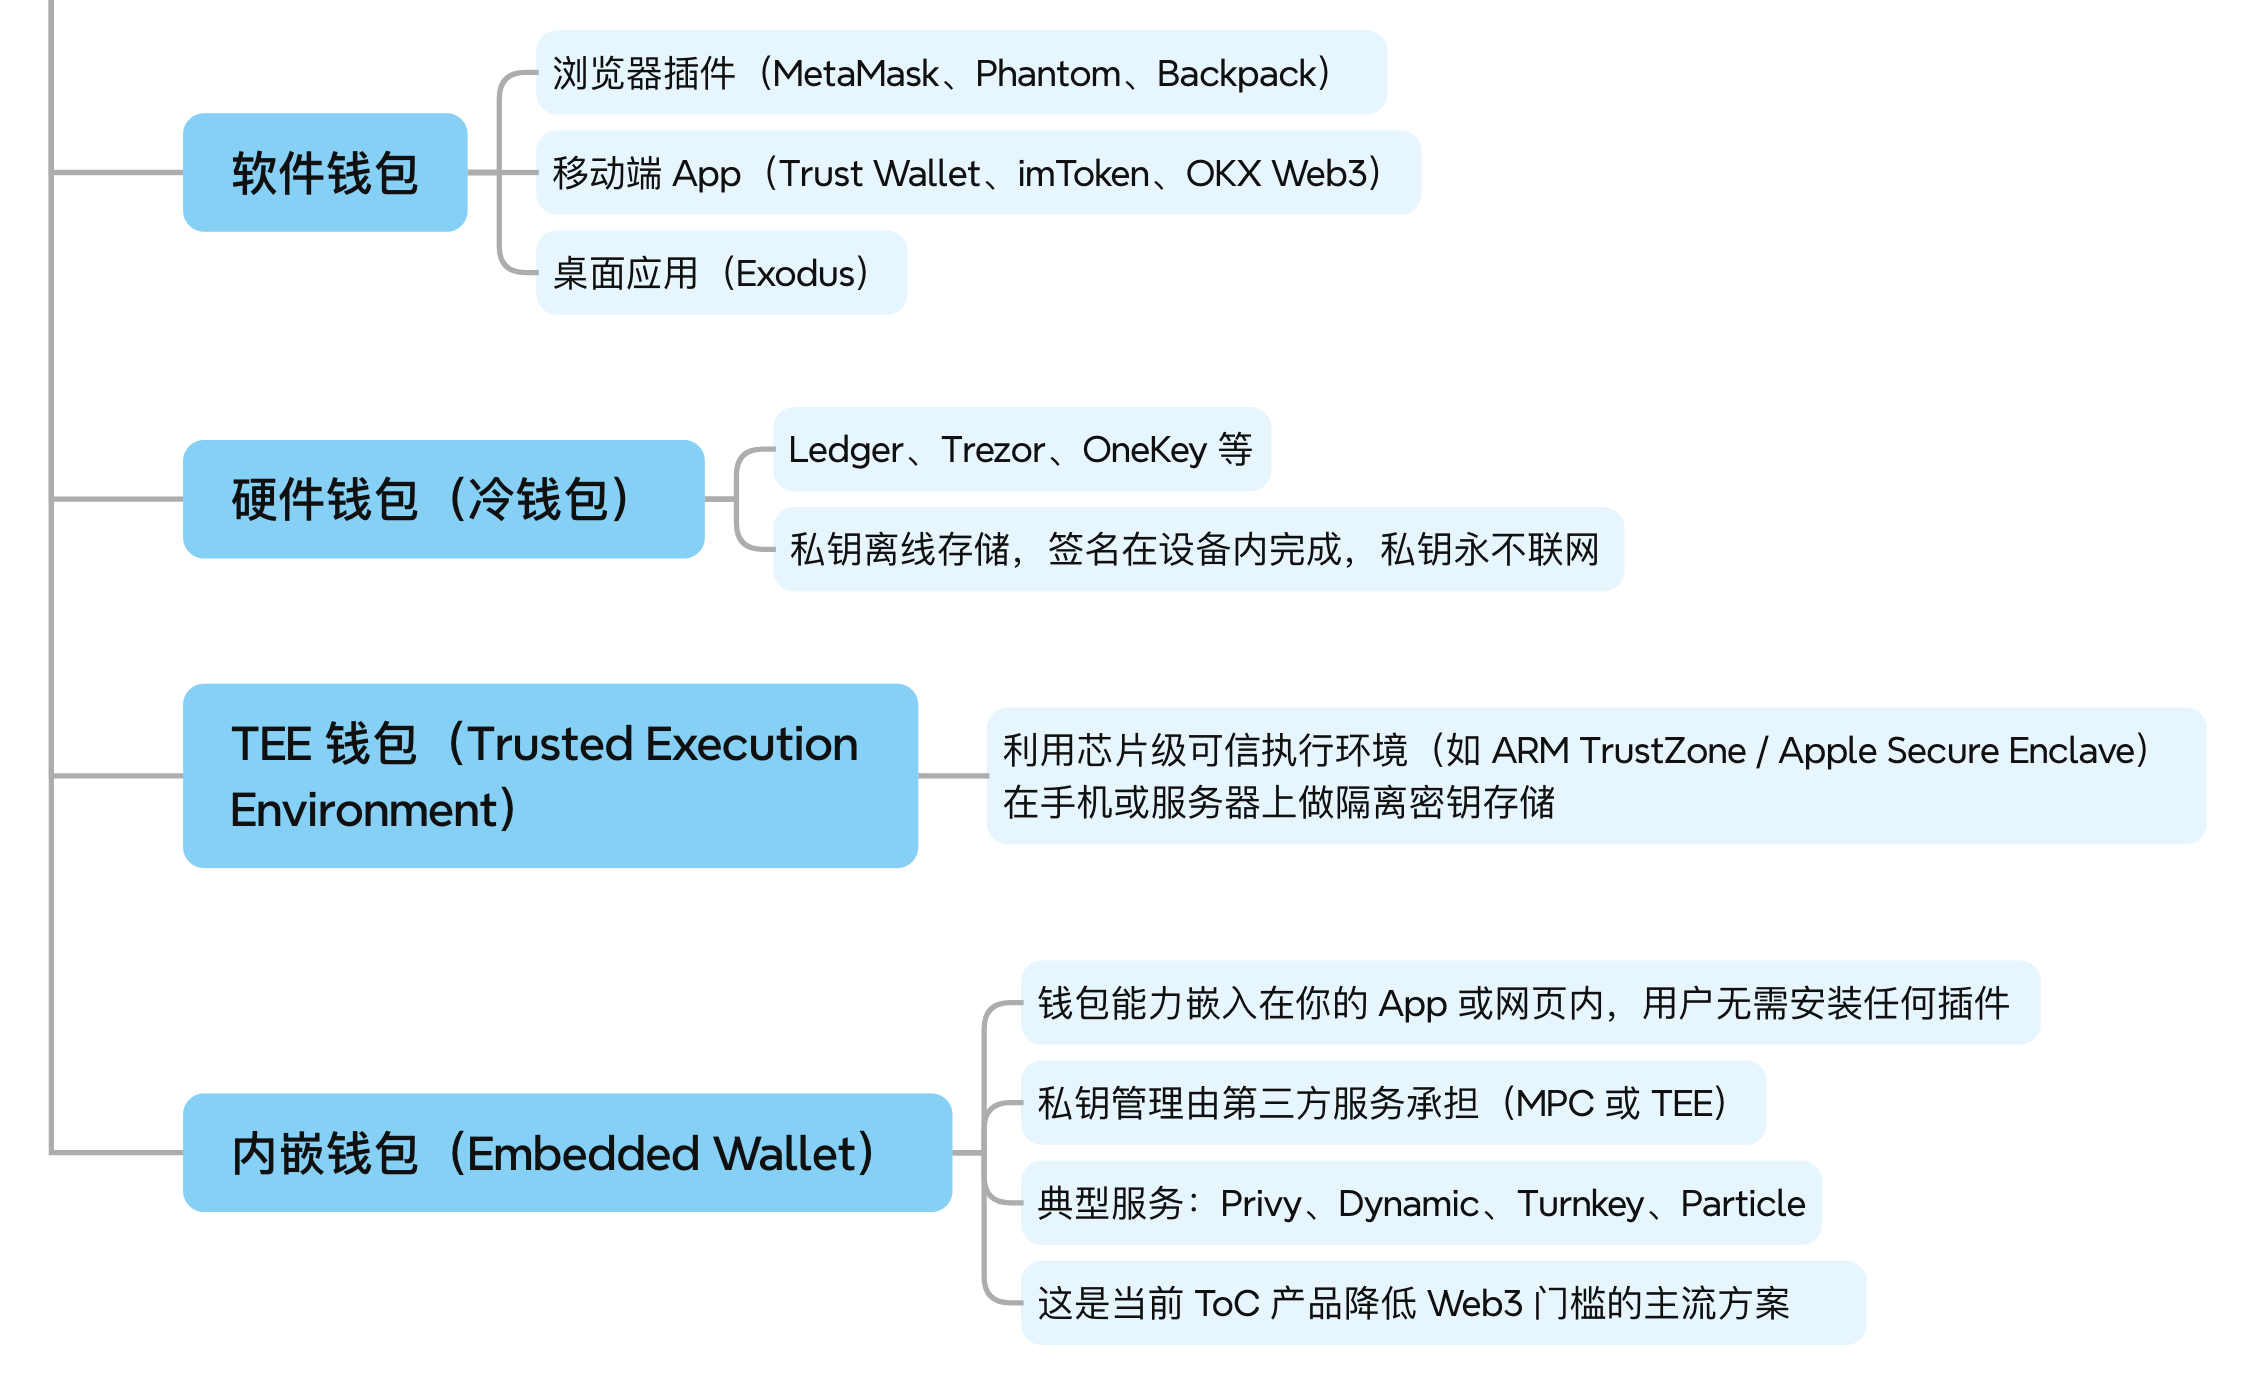
维度 4:硬件形态
二、典型产品的四维解析
| 产品 | 托管方式 | 私钥技术 | 账户类型 | 硬件形态 |
|---|---|---|---|---|
| 币安账户钱包 | 托管 | HD + CloudHSM/KMS | EOA(链上) | 服务器端 |
| MetaMask | 非托管 | HD 钱包(BIP-39 助记词) | EOA | 浏览器插件 |
| Phantom | 非托管 | HD 钱包(BIP-39 助记词) | EOA(Solana) | 浏览器插件 / 移动 App |
| Gnosis Safe | 非托管 | 多签(M-of-N) | 合约账户 | 软件 + 可接硬件钱包 |
| ZenGo | 半托管 | MPC(用户与 ZenGo 各持一个分片) | EOA | 移动 App + 云服务 |
| Privy | 半托管 | MPC / TEE | EOA 或 AA | 内嵌钱包(SDK) |
| Ledger | 非托管 | 单密钥(硬件隔离) | EOA | 硬件钱包 |
三、Web3 产品用户体系设计
用户体系决定「用户以什么方式进入你的产品」,是产品设计的最上游决策。
1. 中心化用户体系
- 典型形态:邮箱 / 手机 + 密码 / 验证码;第三方 OAuth(Google、微信、Apple、GitHub)
- 特点:
- 账号数据与凭证存在你的服务器
- 支持风控、冻结、找回密码、KYC、黑白名单
- 对 Web2 用户最友好
- 技术要点:
- 后端:账户表 + Session 或 JWT
- 支持 OAuth2.0 / OpenID Connect
- 密码安全存储(BCrypt / Argon2,禁止明文)
- 与 Web3 的关系:只承担「身份」层,链上资产通过后续绑定钱包来承载(参见混合模式)
2. 去中心化用户体系
- 典型形态:钱包地址即账号(address = userId),使用 EOA 或智能合约钱包登录
- 特点:
- 无需注册,首次签名即创建账号
- 资产与权限在链上,产品本身只做索引与前端
- 账号不可冻结(除非合约有限制逻辑),不可找回
- 技术要点:
- 登录即签名:Sign-In with Ethereum(SIWE,EIP-4361)或各链自定义签名登录
- 后端只保存地址、随机 nonce(防重放攻击)
- Solana 生态常见:
signMessage+ 服务端验证签名
- 问题:
- 新手门槛高(需要先有钱包、了解私钥备份)
- 丢失私钥 = 资产与身份彻底不可恢复
3. 混合 / 渐进式用户体系(推荐大多数产品采用)
模式 A:Web2 账号 + Web3 钱包绑定
- 用户先用邮箱 / 手机注册,再绑定一个或多个钱包地址
- 可支持:一账号多钱包、一钱包多账号(视业务设计)
- 关键操作时要求钱包签名确认(如提现、链上授权)
模式 B:社交登录 + 托管 / MPC 钱包
- 用 Google / 微信登录,由第三方服务为用户「无感」生成并托管钱包
- 用户无需了解私钥与助记词
- 典型服务:Privy、Web3Auth、Particle、Dynamic
模式 C:渐进式去中心化
- 新用户以 MPC / 内嵌钱包进入 → 使用稳定后引导「导出到自托管钱包」
- 兼顾新用户体验与长期用户的去中心化诉求
优势:兼顾用户体验与合规风控,可按用户成熟度分层引导
四、登录方式设计
1. 传统登录
- 邮箱 / 手机 + 验证码或密码
- 第三方 OAuth(Google、Apple、微信、Twitter / X)
- 适用:面向 Web2 用户、非强资产场景(社区、内容、任务系统)
2. 钱包登录(四种技术路线)
路线 A:直接连接插件钱包
- 浏览器检测
window.ethereum(EVM)或window.solana(Solana)Provider - 支持 MetaMask、Phantom 等插件钱包
- 优点:链上原生用户零门槛,无需额外注册
- 缺点:对新用户不友好,不适合作为唯一登录入口
路线 B:集成钱包连接框架(Frontend SDK)
EVM 生态常见选型:
| 层级 | 选型 |
|---|---|
| 链交互 SDK | viem(推荐)/ ethers.js / web3.js |
| 连接 + UI 框架 | wagmi + RainbowKit / Web3Modal(WalletConnect) / ConnectKit |
Solana 生态常见选型:
| 层级 | 选型 |
|---|---|
| 链交互 SDK | @solana/web3.js |
| 连接 + UI 框架 | @solana/wallet-adapter(官方标准) |
- 优点:开发快、用户可选钱包多、社区成熟
- 缺点:EVM 与 Solana 生态独立,跨链产品需分别集成
路线 C:接入第三方完整 Auth & Wallet 服务
典型服务及定位:
| 服务 | 特点 |
|---|---|
| Privy | 主打内嵌钱包 + 渐进式去中心化,支持 Email / 社交 / 钱包多种登录,开发者体验好 |
| Dynamic | 企业级,支持复杂的用户身份路由与多钱包管理 |
| Web3Auth | 较早的 MPC + 社交登录方案,支持链广 |
| Particle Network | MPC + AA 结合,支持多链 |
| Turnkey | 面向开发者的底层密钥管理基础设施,适合自建 Wallet 服务 |
- 优点:上线快、Web2 用户友好、免去私钥管理与合规的大部分压力
- 缺点:供应商锁定、费用随规模增长、需评估数据安全与合规
路线 D:Passkey / WebAuthn 登录(新兴方向)
- 用设备生物识别(Face ID / 指纹)替代私钥操作,用户无感知
- 私钥派生自 Passkey,存储在设备 Secure Enclave
- 典型实现:Coinbase Smart Wallet、Uniswap Extension
- 优点:极致的用户体验,接近 Web2 APP 体感,无需记助记词
- 缺点:标准仍在演进,设备迁移与跨平台恢复能力需关注
路线 E:自研钱包
- 完全掌控体验,可深度定制(游戏内钱包、App 内嵌钱包)
- 关键问题:
- 私钥存储:移动端 Keychain(iOS)/ Keystore(Android)/ Secure Enclave
- 备份恢复:助记词导出、云加密备份、MPC、社交恢复
- 签名与交易构造:集成链 SDK
- 多链支持:EVM 与非 EVM(Solana、Bitcoin、Sui…)实现差异大
- 适合:有长期钱包基础设施投入意愿的重度自有生态(游戏、综合平台)
五、技术选型决策框架
决策维度
| 维度 | 关键问题 | 推荐方向 |
|---|---|---|
| 用户群体 | 主要用户是 Web2 新手还是链上原生用户? | 新手为主 → 社交登录 + MPC / Embedded Wallet;原生用户 → 插件钱包直连 |
| 安全与合规 | 是否涉及法币出入金?是否需要 KYC / AML? | 涉及法币 → 必须托管 + 合规牌照;纯链上 → 非托管可行 |
| 资产风险等级 | 用户单笔资产量级? | 高净值 / 企业 → 多签 / 硬件钱包;普通用户 → MPC 或 AA 钱包 |
| 多链支持 | 只做 EVM,还是跨非 EVM 链(Solana、Bitcoin)? | 只 EVM → wagmi / RainbowKit;含 Solana → 分别集成各链 Adapter |
| 开发资源 | 团队规模与 Web3 基础设施投入意愿? | 小团队快速上线 → 第三方 Auth & Wallet 服务;长期自有生态 → 渐进自研 |
| 账户可恢复性 | 用户丢失凭证后能否恢复? | 可恢复性要求高 → MPC / AA + 社交恢复;接受不可恢复 → 非托管 EOA |
推荐路径组合
ToC 泛用户产品(新手友好优先)
社交登录(Google / 微信)
  + Embedded Wallet(Privy / Particle)
  + AA 钱包(Gas 代付,无感交互)
  + 引导重度用户导出到自托管钱包
DeFi / 链上原生产品
插件钱包直连(MetaMask / Phantom)
  + 钱包连接框架(wagmi + RainbowKit / Solana Wallet Adapter)
  + SIWE 或链签名登录
  + 可选:支持多签钱包(Gnosis Safe)
企业 / DAO 多签场景
Gnosis Safe 多签
  + 硬件钱包签名(Ledger / OneKey)
  + 可选:接入 AA 层做 Gas 抽象
游戏 / 综合平台(有长期规划)
起步:传统登录 + 第三方 Auth & Wallet 服务
过渡:混合模式(Web2 账号 + 绑定钱包)
长期:自研内嵌钱包 + MPC / AA 基础设施
附:关键术语速查
| 术语 | 全称 / 含义 |
|---|---|
| EOA | Externally Owned Account,外部拥有账户,由私钥直接控制 |
| AA / ERC-4337 | Account Abstraction,账户抽象,以太坊智能合约钱包标准 |
| SIWE | Sign-In with Ethereum,EIP-4361,钱包签名登录标准 |
| MPC | Multi-Party Computation,多方安全计算,私钥分片签名 |
| HD 钱包 | Hierarchical Deterministic,分层确定性钱包,BIP-32/44/39 标准 |
| TEE | Trusted Execution Environment,可信执行环境 |
| Paymaster | ERC-4337 中的 Gas 代付合约 |
| Guardian | 社交恢复钱包中的守护人,辅助账户恢复 |
| Passkey | 基于 WebAuthn 的无密码认证标准,可替代私钥操作 |
评论
加载中…